ข้ามไปยังเนื้อหาหลัก
s.id Logo

แพลตฟอร์มนักพัฒนา

สร้างบน s.idAPI, Webhooks และ MCP

สร้างเวิร์กโฟลว์การจัดการลิงก์ QR ไมโครไซต์ และการวิเคราะห์ด้วย API key หรือ OAuth 2.0 และเชื่อมเอเจนต์ AI ที่รองรับผ่าน MCP server แบบโฮสต์

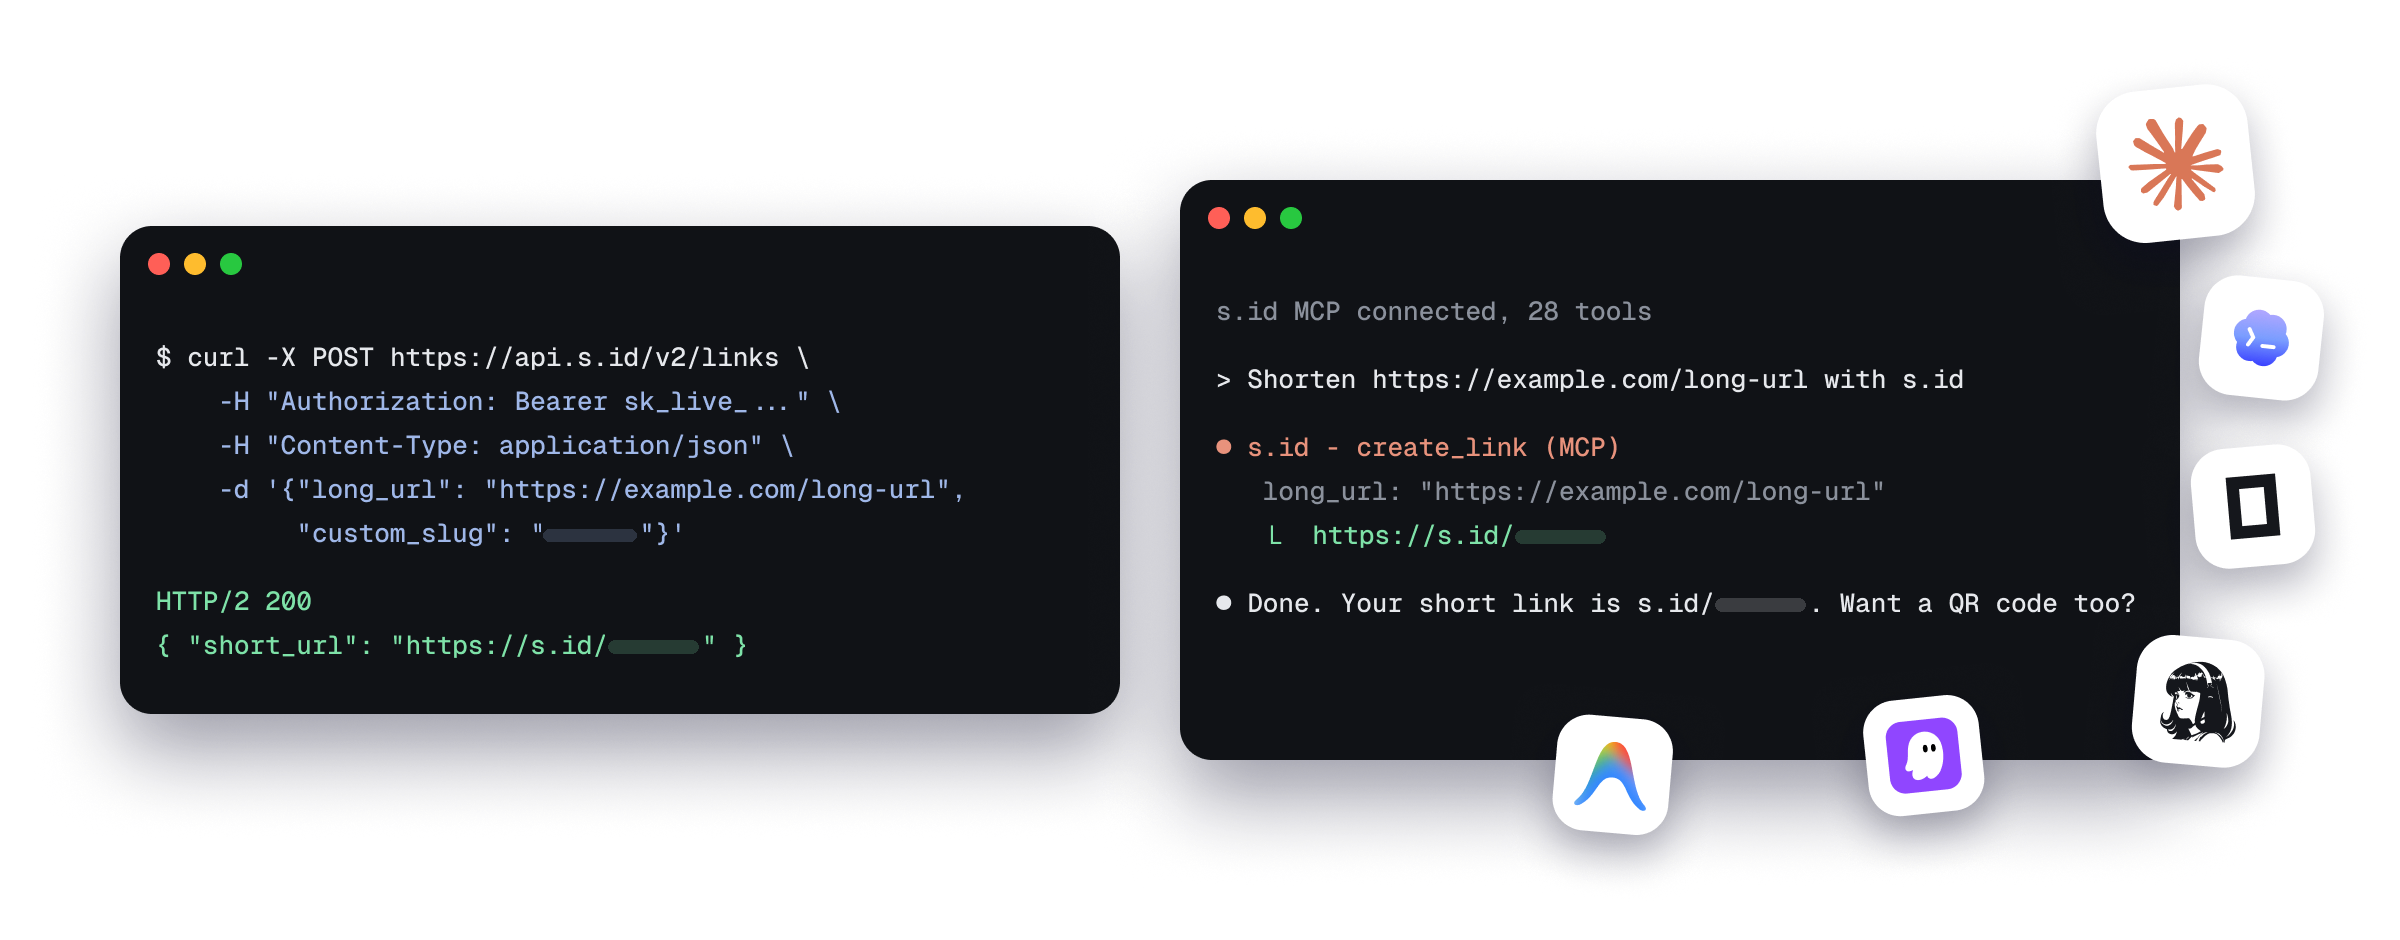
ตัวอย่างคำขอ API และเซสชันเอเจนต์ MCP
  • API key แบบกำหนดขอบเขต
  • Webhooks ที่ลงลายเซ็น HMAC
  • เครื่องมือ MCP แบบโฮสต์ 28 รายการ

เลือกวิธีการเชื่อมต่อที่เหมาะกับผลิตภัณฑ์ของคุณ

REST endpoint สาธารณะรับ API key ที่กำหนดขอบเขต หรือ access token ของ OAuth 2.0

ขีดจำกัดเริ่มต้นคือ 38 คำขอต่อนาทีต่อ credential ได้แก่ต่อ API key หรือ OAuth access token แอป OAuth ยังมีเพดานรวม 500 คำขอต่อนาทีสำหรับ token ทั้งหมดของแอป

ความพร้อมใช้งานตามแพ็กเกจ

การเข้าถึง MCP แบบโฮสต์เปิดตามระดับการสมัครสมาชิก ตรวจสอบ Developer Dashboard เพื่อดูความพร้อมใช้งานและการใช้งานของบัญชีคุณในปัจจุบัน

แพลตฟอร์มเดียว สี่วิธีเข้าถึง

ใช้ข้อกำหนด OpenAPI มาตรฐานสำหรับการสร้าง SDK และดูคู่มือนักพัฒนาสำหรับบริบทการพัฒนา

curl -X POST https://api.s.id/v2/links \
  -H "Authorization: Bearer sk_live_..." \
  -H "Content-Type: application/json" \
  -d '{"long_url": "https://example.com/long-url", "custom_slug": "[your-alias]"}'

REST API

จัดการลิงก์ QR Code ไมโครไซต์ การวิเคราะห์ และข้อมูลบัญชีด้วย JSON API ที่เรียบง่าย
รหัสการอนุญาตใช้ได้ครั้งเดียว หมดอายุใน 10 นาที
โทเค็นการเข้าถึงหมดอายุใน 1 ชั่วโมง
โทเค็นรีเฟรชหมดอายุใน 30 วัน

OAuth 2.0

ใช้ authorization code, PKCE, refresh token ที่หมุนเวียน, discovery และการเพิกถอนสิทธิ์

EVENTsha256=…
{
  "event": "link.created",
  "link": {
    "id": 123,
    "short": "[your-alias]",
    "short_url": "https://s.id/[your-alias]",
    "long_url": "https://example.com/long-url",
    "title": "My Link",
    "created": "2026-06-22T10:00:00Z"
  },
  "timestamp": "2026-06-22T10:00:00Z"
}

Webhooks

รับเหตุการณ์ลิงก์ ไมโครไซต์ และ QR แบบเรียลไทม์ผ่าน payload ที่ลงลายเซ็น HMAC

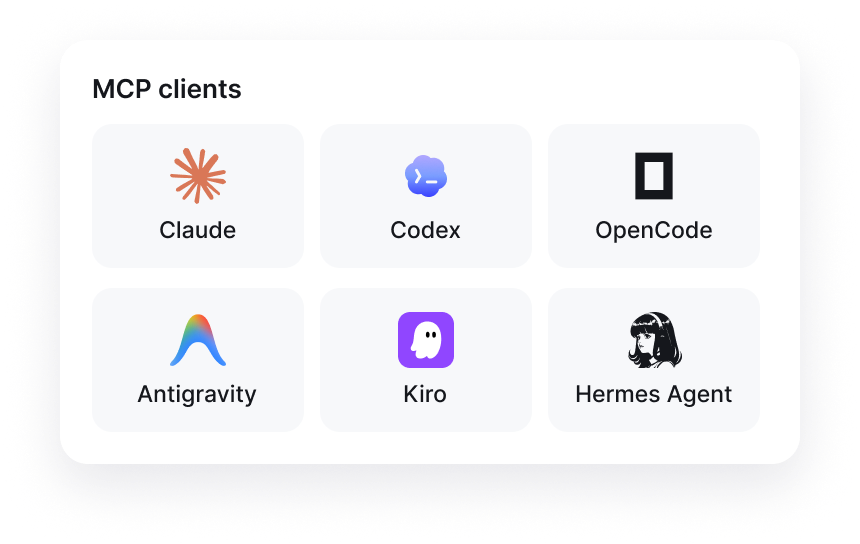
ไคลเอนต์ MCP ที่รองรับและรายการเครื่องมือของ s.id

mcp.s.id/mcp

Linkscreate_link
Micrositescreate_microsite
QRget_link_qr
Accountget_quota

MCP

ให้เอเจนต์ AI ที่รองรับเข้าถึงเครื่องมือแบบโฮสต์ 28 รายการสำหรับลิงก์ QR และไมโครไซต์ได้ตามขอบเขตที่กำหนด

จำนวนครั้ง3 (0, 5, 30 วินาที)
ปิดใช้งานอัตโนมัติหลังเหตุการณ์ล้มเหลว 5 ครั้ง
ขีดจำกัดอัตรา38 คำขอต่อนาที

นโยบายการลองใหม่และความปลอดภัย

เหตุการณ์ที่ล้มเหลวจะได้รับการลองทั้งหมดสูงสุดสามครั้ง โดยหน่วงเวลา 0, 5 และ 30 วินาที หลังจากเหตุการณ์ล้มเหลวติดต่อกันห้าครั้ง webhook จะถูกปิดใช้งานอัตโนมัติ

ควรใช้วิธีไหน?

operation /v2 สาธารณะรับได้ทั้ง API key ที่กำหนดขอบเขต หรือ access token ของ OAuth 2.0 operation การจัดการ OAuth ใช้ข้อกำหนดของเบราว์เซอร์ เซสชัน หรือ client credential ของตัวเอง

  1. 01

    API คีย์

    เหมาะกับแบ็กเอนด์ของคุณเอง งานตามกำหนดเวลา และระบบอัตโนมัติส่วนตัว ที่ credential ไม่ต้องไปถึงเบราว์เซอร์หรือแอปมือถือ

  2. 02

    OAuth 2.0

    เหมาะกับแอปของบุคคลที่สามที่ต้องการความยินยอมจากผู้ใช้และสิทธิ์เข้าถึงบัญชี s.id ที่ละเอียดและเพิกถอนได้

  3. 03

    MCP

    MCP server แบบโฮสต์ของ s.id เปิดเครื่องมือ JSON-RPC ผ่าน endpoint เดียว ไคลเอนต์สามารถยืนยันตัวตนด้วย API key หรือ access token ของ OAuth 2.0 แบบเดียวกับ REST API และค้นหาข้อมูลการให้สิทธิ์ผ่าน RFC 9728 ได้

เปิดตัวการเชื่อมต่อแรกของคุณ

Credential ถูกกำหนดขอบเขต หากขาดสิทธิ์ที่จำเป็นจะได้ 403 insufficient_scope ขอเฉพาะสิทธิ์ที่การเชื่อมต่อของคุณต้องใช้