Lumaktaw sa pangunahing nilalaman
s.id Logo

Platform para sa developer

Gumawa sa s.id.API, webhook, at MCP.

Gumawa ng workflow para sa link management, QR, microsite, at analytics gamit ang API key o OAuth 2.0—at ikonekta ang mga compatible na AI agent sa pamamagitan ng hosted MCP server.

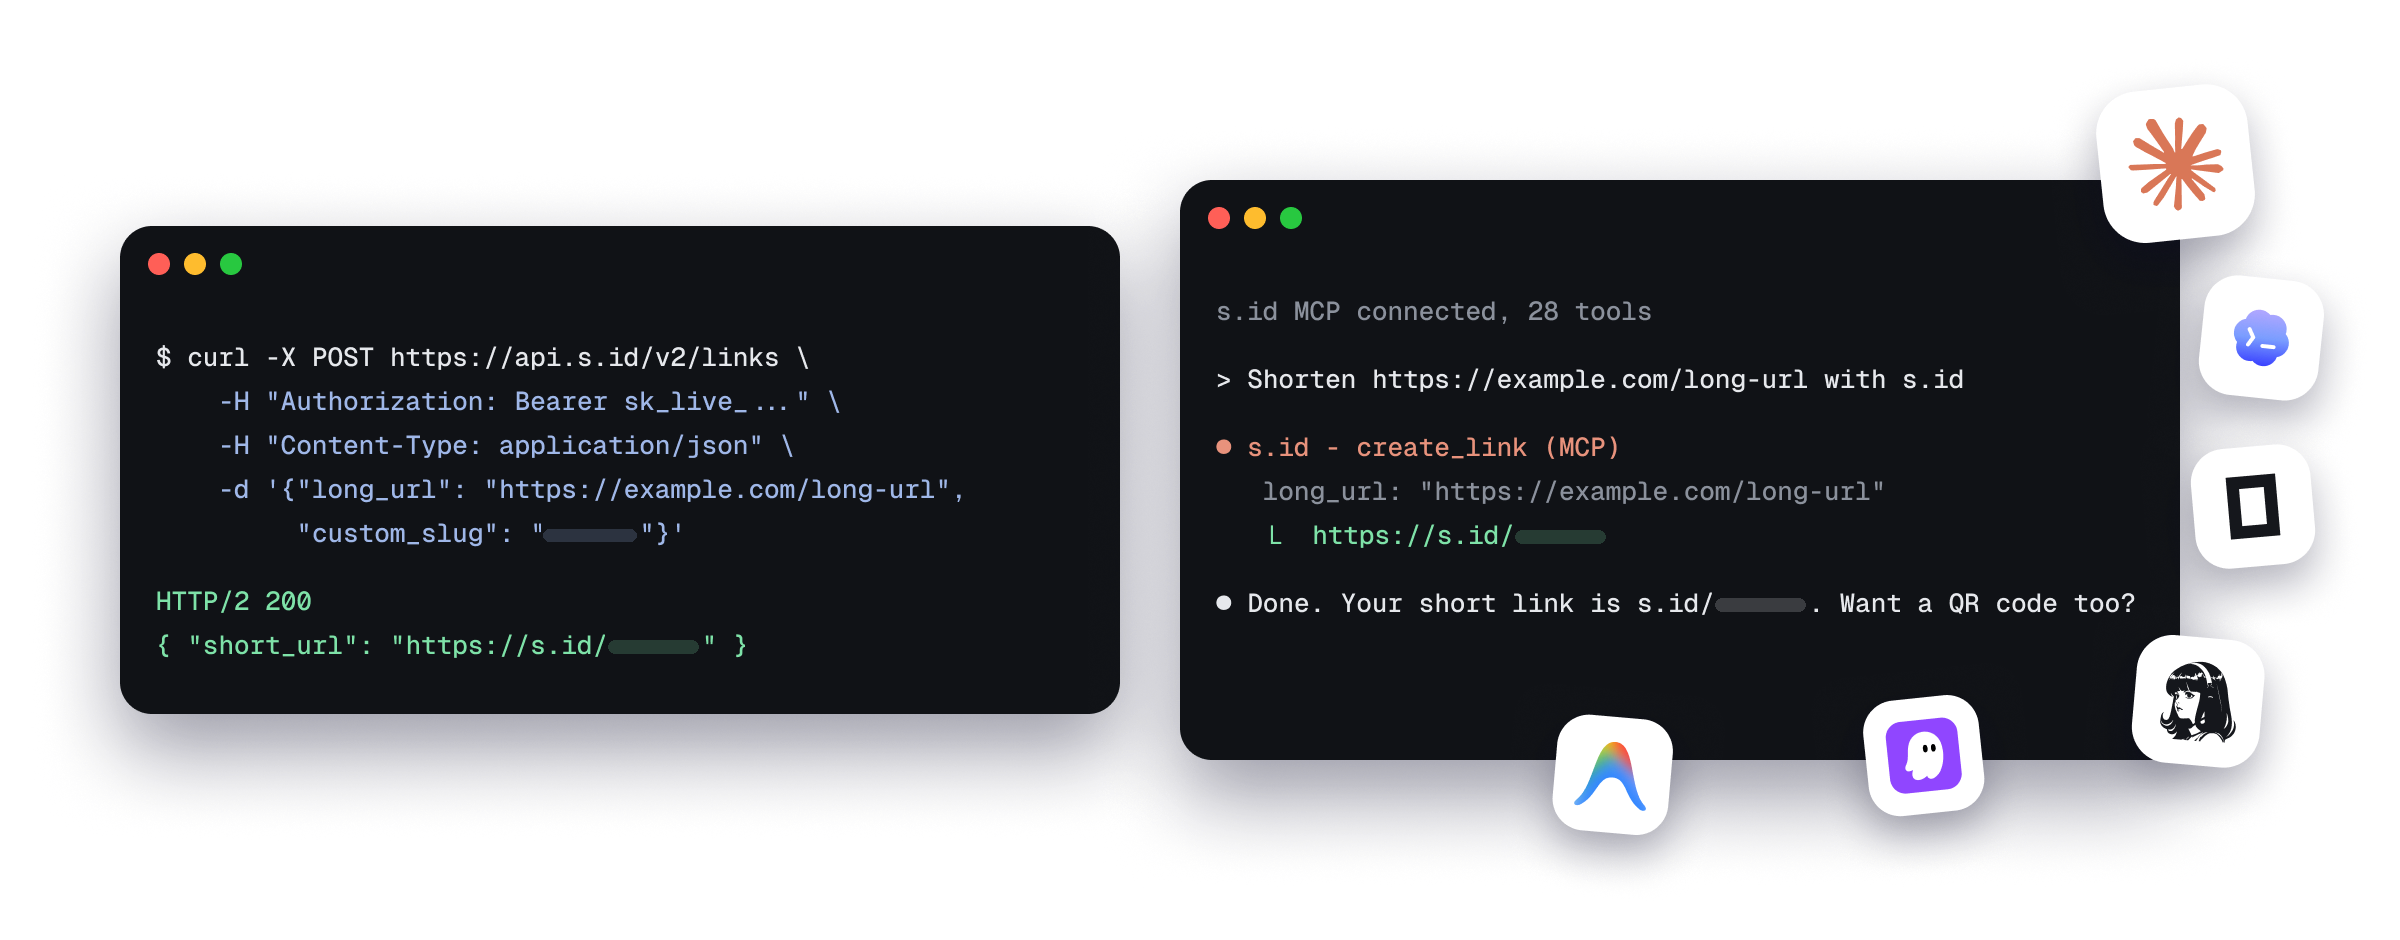
Halimbawa ng API request at MCP agent session
  • Scoped API key
  • Webhook na may HMAC signature
  • 28 na hosted MCP tool

Piliin ang integration path na bagay sa product mo.

Tumatanggap ang public REST endpoint ng scoped API key o OAuth 2.0 access token.

Ang default na limit ay 38 request kada minuto kada credential—kada API key o OAuth access token. May kabuuang limit din na 500 request kada minuto ang mga OAuth app sa lahat ng token nila.

Availability ng plan

Naka-enable ang hosted MCP access ayon sa subscription tier. Tingnan ang Developer Dashboard para sa kasalukuyang availability at usage ng account mo.

Isang platform, apat na paraan para pumasok.

Gamitin ang opisyal na OpenAPI specification para sa SDK generation at ang developer guide para sa implementation context.

curl -X POST https://api.s.id/v2/links \
  -H "Authorization: Bearer sk_live_..." \
  -H "Content-Type: application/json" \
  -d '{"long_url": "https://example.com/long-url", "custom_slug": "[your-alias]"}'

REST API

Pamahalaan ang link, QR code, microsite, analytics, at data ng account gamit ang malinis na JSON API.
Code ng awtorisasyonIsang beses lang gamitin; mag-e-expire pagkalipas ng 10 minuto
Access tokenMag-e-expire pagkalipas ng 1 oras
Refresh tokenMag-e-expire pagkalipas ng 30 araw

OAuth 2.0

Gamitin ang authorization code, PKCE, rotating refresh token, discovery, at revocation.

EVENTsha256=…
{
  "event": "link.created",
  "link": {
    "id": 123,
    "short": "[your-alias]",
    "short_url": "https://s.id/[your-alias]",
    "long_url": "https://example.com/long-url",
    "title": "My Link",
    "created": "2026-06-22T10:00:00Z"
  },
  "timestamp": "2026-06-22T10:00:00Z"
}

Webhooks

Tumanggap ng real-time na event ng link, microsite, at QR sa pamamagitan ng HMAC-signed payload.

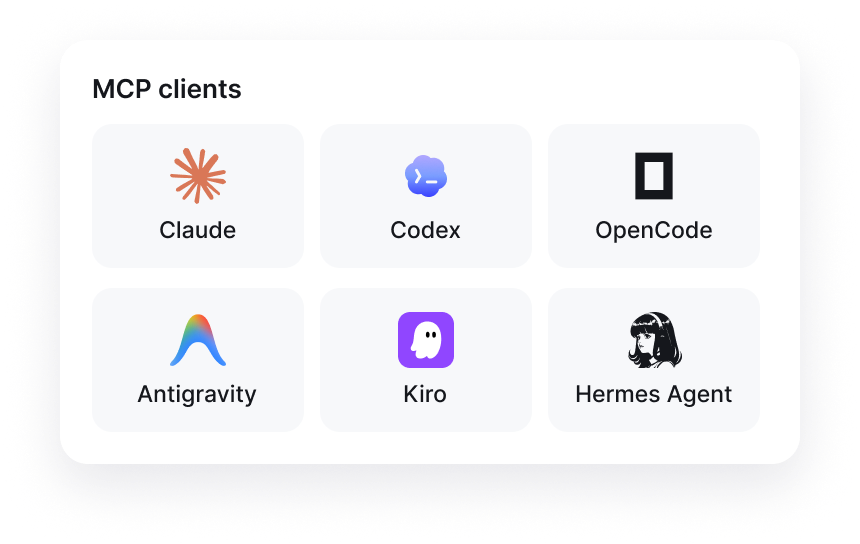
Mga sinusuportahang MCP client at listahan ng s.id tool

mcp.s.id/mcp

Linkscreate_link
Micrositescreate_microsite
QRget_link_qr
Accountget_quota

MCP

Bigyan ng scoped access ang mga compatible na AI agent sa 28 hosted tool para sa link, QR, at microsite.

Attempt3 (0, 5, 30 s)
Awtomatikong i-disablePagkatapos ng 5 failed event
Limitasyon ng rate38 request kada minuto

Retry at safety policy

Hanggang tatlong attempt ang ibinibigay sa mga failed event, na may delay na 0, 5, at 30 segundo. Pagkatapos ng limang sunod-sunod na failed event, awtomatikong made-disable ang webhook.

Aling method ang dapat mong gamitin?

Tumatanggap ang public na /v2 operation ng scoped API key o OAuth 2.0 access token. Ang OAuth management operation ay may sarili nitong browser, session, o client-credential requirements.

  1. 01

    API key

    Pinakamainam para sa sarili mong backend, scheduled job, at private automation kung saan hindi napupunta ang credential sa browser o mobile client.

  2. 02

    OAuth 2.0

    Pinakamainam para sa third-party app na nangangailangan ng pahintulot ng user at detalyado at mababawing access sa isang s.id account.

  3. 03

    MCP

    Naglalantad ang hosted na s.id MCP server ng JSON-RPC tools sa iisang endpoint. Puwedeng mag-authenticate ang mga client gamit ang parehong API key o OAuth 2.0 access token na ginagamit ng REST API, at madiskubre ang authorization metadata sa pamamagitan ng RFC 9728.

Ilunsad ang unang integration mo.

Naka-scope ang mga credential. Kapag kulang ang kinakailangang scope, magbabalik ito ng 403 insufficient_scope. Humingi lang ng permissions na kailangan ng integration mo.