Chuyển đến nội dung chính
s.id Logo

Nền tảng nhà phát triển

Xây dựng trên s.id.API, webhook và MCP.

Xây dựng quy trình quản lý liên kết, QR, microsite và phân tích bằng API key hoặc OAuth 2.0—và kết nối các AI agent tương thích qua máy chủ MCP được lưu trữ.

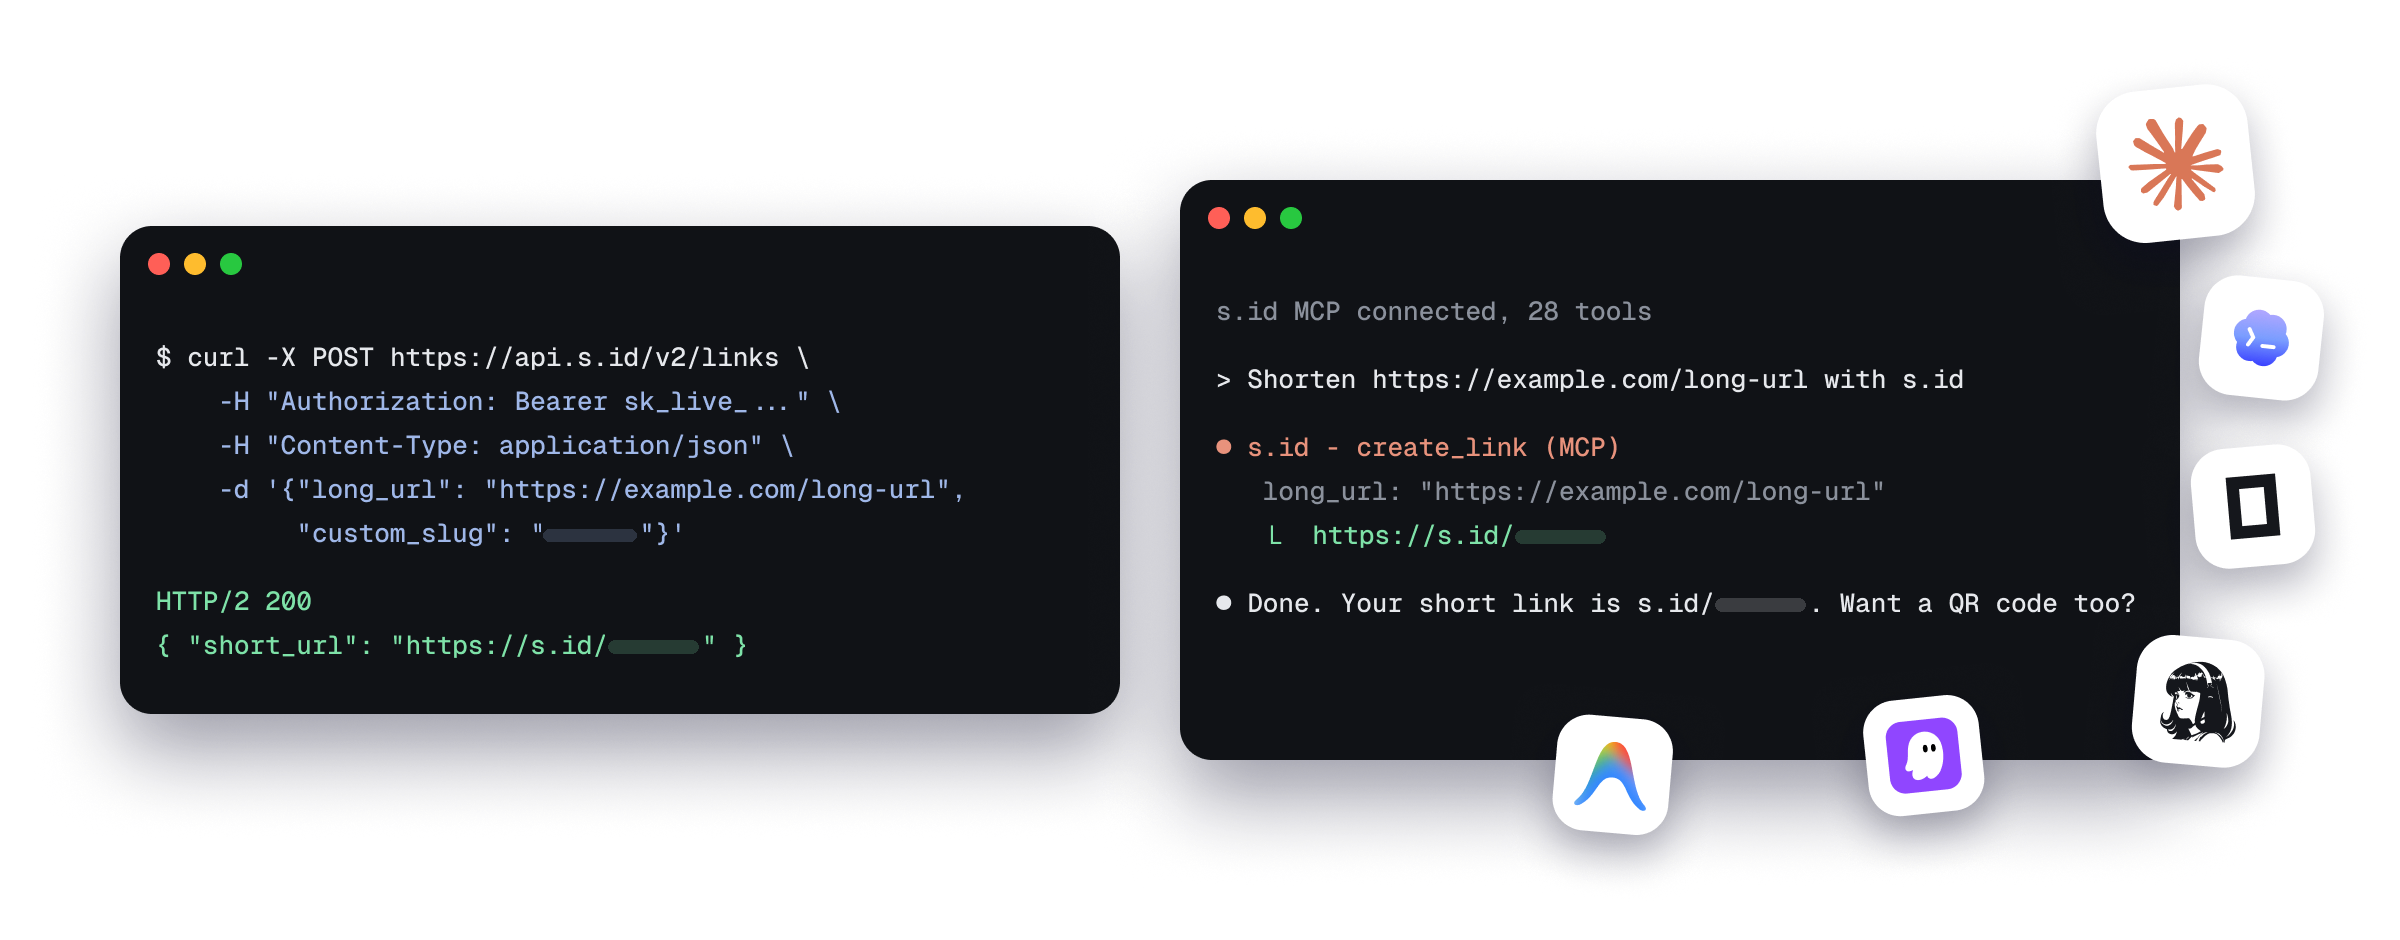
Ví dụ yêu cầu API và phiên làm việc của MCP agent
  • API key theo phạm vi
  • Webhook ký HMAC
  • 28 công cụ MCP được lưu trữ

Chọn cách tích hợp phù hợp với sản phẩm của bạn.

Các endpoint REST công khai chấp nhận API key theo phạm vi hoặc access token OAuth 2.0.

Giới hạn mặc định là 38 yêu cầu mỗi phút cho mỗi thông tin xác thực—tức mỗi API key hoặc access token OAuth. Ứng dụng OAuth còn có ngưỡng tổng là 500 yêu cầu mỗi phút cho tất cả token của ứng dụng.

Khả dụng theo gói

Quyền truy cập MCP được lưu trữ được bật theo cấp gói đăng ký. Kiểm tra Bảng điều khiển nhà phát triển để xem tình trạng khả dụng và mức sử dụng hiện tại của tài khoản bạn.

Một nền tảng, bốn cách truy cập.

Dùng đặc tả OpenAPI chuẩn để tạo SDK và hướng dẫn nhà phát triển để tham khảo khi triển khai.

curl -X POST https://api.s.id/v2/links \
  -H "Authorization: Bearer sk_live_..." \
  -H "Content-Type: application/json" \
  -d '{"long_url": "https://example.com/long-url", "custom_slug": "[your-alias]"}'

REST API

Quản lý liên kết, QR code, microsite, phân tích và dữ liệu tài khoản qua JSON API gọn gàng.
Mã ủy quyềnDùng một lần; hết hạn sau 10 phút
Mã truy cậpHết hạn sau 1 giờ
Làm mới tokenHết hạn sau 30 ngày

OAuth 2.0

Dùng authorization code, PKCE, refresh token xoay vòng, discovery và thu hồi.

EVENTsha256=…
{
  "event": "link.created",
  "link": {
    "id": 123,
    "short": "[your-alias]",
    "short_url": "https://s.id/[your-alias]",
    "long_url": "https://example.com/long-url",
    "title": "My Link",
    "created": "2026-06-22T10:00:00Z"
  },
  "timestamp": "2026-06-22T10:00:00Z"
}

Webhook

Nhận sự kiện liên kết, microsite và QR theo thời gian thực qua payload có chữ ký HMAC.

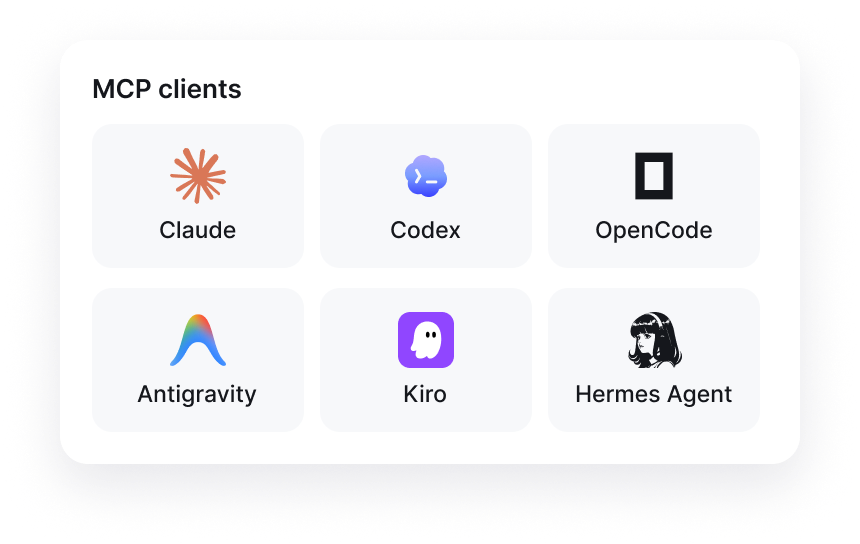
Các client MCP được hỗ trợ và danh sách công cụ của s.id

mcp.s.id/mcp

Linkscreate_link
Micrositescreate_microsite
QRget_link_qr
Accountget_quota

MCP

Cấp cho các AI agent tương thích quyền truy cập theo phạm vi vào 28 công cụ được lưu trữ cho liên kết, QR và microsite.

Số lần thử3 (0, 5, 30 giây)
Tự động tắtSau 5 sự kiện lỗi
Giới hạn tần suất38 yêu cầu mỗi phút

Chính sách thử lại và an toàn

Sự kiện lỗi được thử tối đa ba lần với độ trễ 0, 5 và 30 giây. Sau năm sự kiện lỗi liên tiếp, webhook sẽ tự động bị tắt.

Nên dùng phương thức nào?

Các thao tác /v2 công khai chấp nhận API key theo phạm vi hoặc access token OAuth 2.0. Các thao tác quản lý OAuth có yêu cầu riêng về trình duyệt, phiên hoặc client credential.

  1. 01

    Khóa API

    Phù hợp cho backend riêng, tác vụ định kỳ và tự động hóa riêng tư, nơi thông tin xác thực không bao giờ đến trình duyệt hoặc ứng dụng di động.

  2. 02

    OAuth 2.0

    Phù hợp cho ứng dụng bên thứ ba cần sự đồng ý của người dùng và quyền truy cập chi tiết, có thể thu hồi vào tài khoản s.id.

  3. 03

    MCP

    Máy chủ MCP s.id được lưu trữ cung cấp các công cụ JSON-RPC qua một endpoint. Client có thể xác thực bằng cùng API key hoặc access token OAuth 2.0 dùng cho REST API, và tìm metadata ủy quyền qua RFC 9728.

Triển khai tích hợp đầu tiên của bạn.

Thông tin xác thực có phạm vi. Thiếu scope bắt buộc sẽ trả về 403 insufficient_scope. Chỉ yêu cầu những quyền mà tích hợp của bạn cần.