मुख्य सामग्री पर जाएँ
s.id Logo

Developer प्लेटफ़ॉर्म

s.id पर बनाएं।APIs, webhooks और MCP।

API keys या OAuth 2.0 से link management, QR, microsite और analytics वर्कफ़्लो बनाएं, और hosted MCP server के ज़रिए संगत AI agents को जोड़ें।

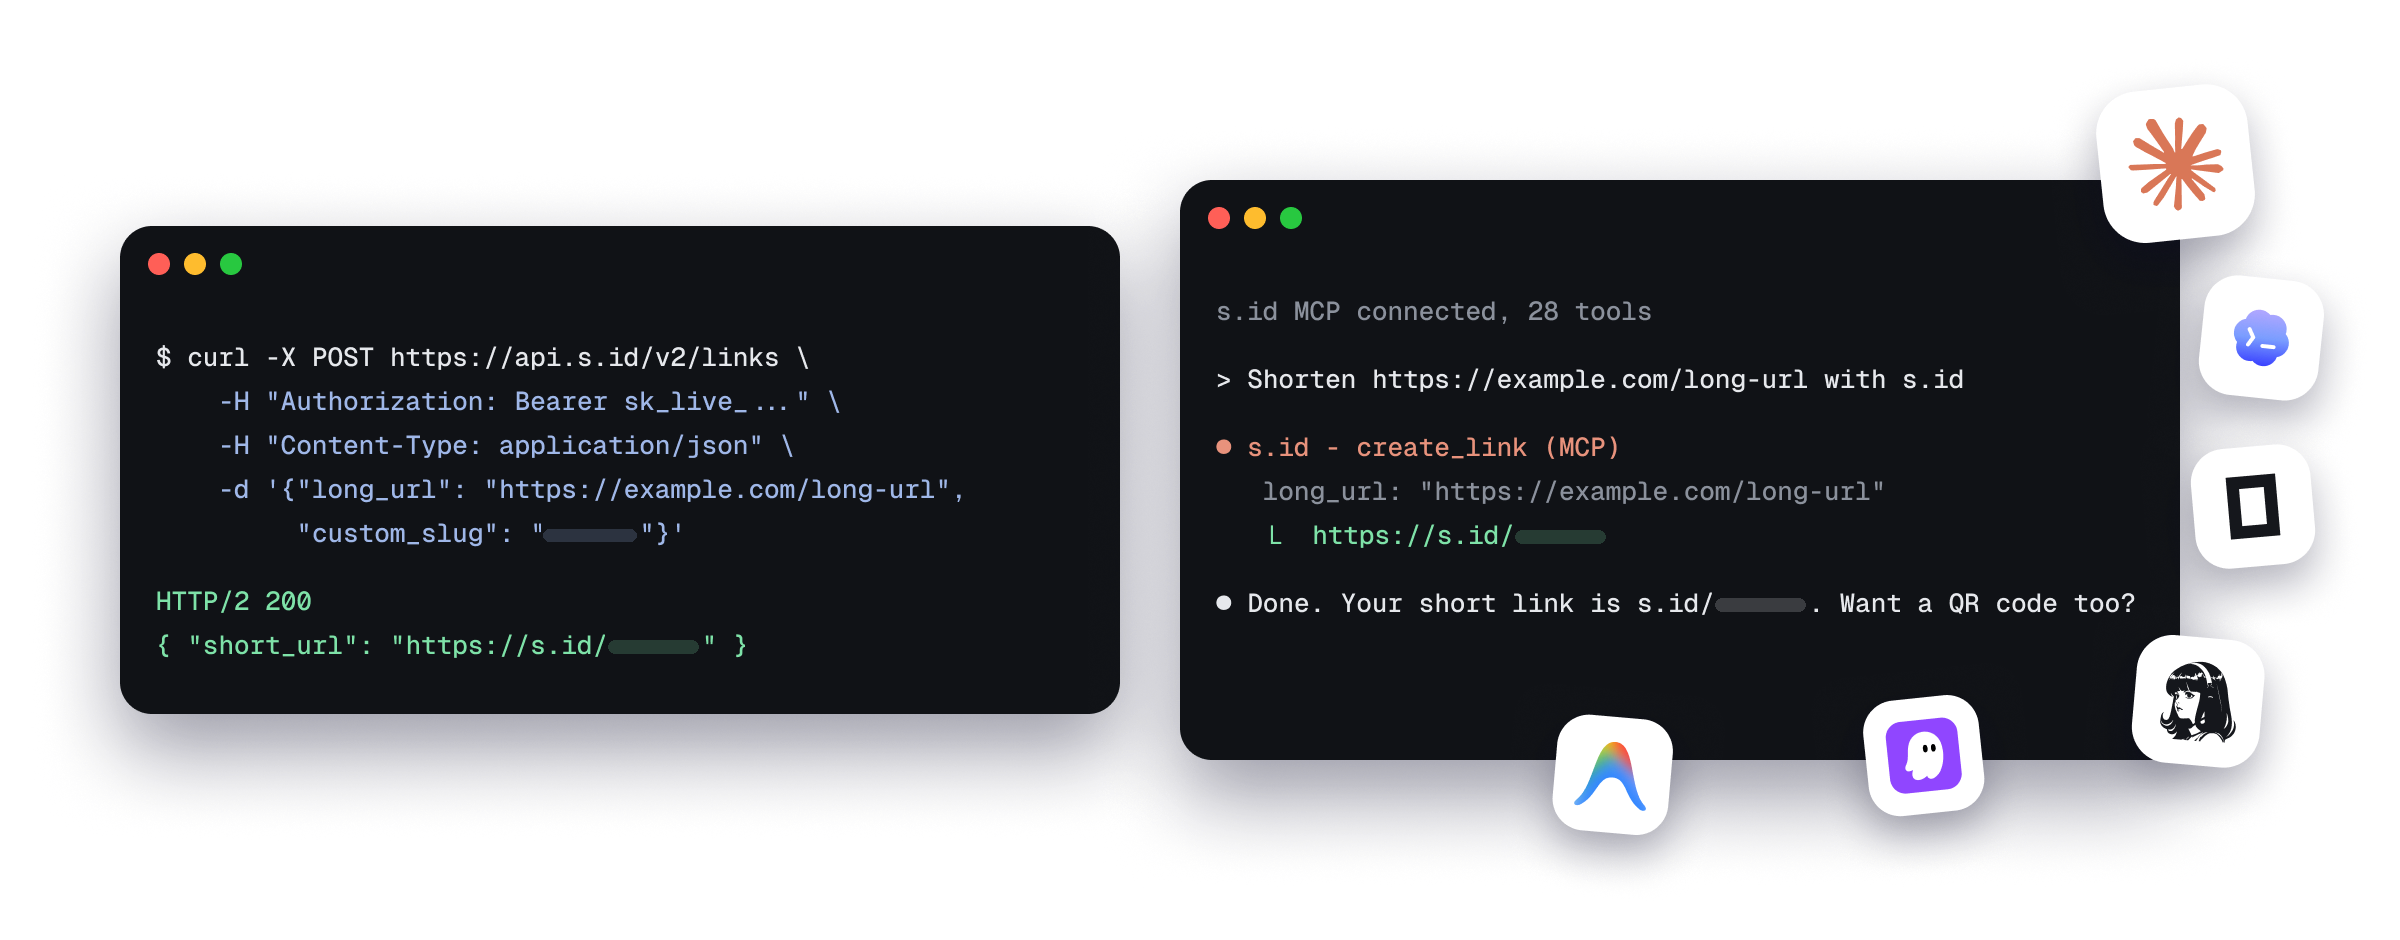
API अनुरोध और MCP agent सत्र का उदाहरण
  • सीमित API कुंजियाँ
  • HMAC-हस्ताक्षरित webhooks
  • 28 hosted MCP टूल

अपने उत्पाद के अनुकूल इंटीग्रेशन का रास्ता चुनें।

सार्वजनिक REST endpoints scoped API key या OAuth 2.0 access token स्वीकार करते हैं।

डिफ़ॉल्ट सीमा प्रति क्रेडेंशियल 38 अनुरोध प्रति मिनट है—यानी प्रति API key या OAuth access token। OAuth apps की सभी tokens पर मिलाकर 500 अनुरोध प्रति मिनट की संयुक्त सीमा भी है।

प्लान उपलब्धता

Hosted MCP एक्सेस सब्सक्रिप्शन टियर के अनुसार सक्षम होता है। अपने अकाउंट की मौजूदा उपलब्धता और उपयोग के लिए Developer Dashboard देखें।

एक प्लेटफ़ॉर्म, चार रास्ते।

SDK बनाने के लिए मानक OpenAPI specification और implementation संदर्भ के लिए developer guide इस्तेमाल करें।

curl -X POST https://api.s.id/v2/links \
  -H "Authorization: Bearer sk_live_..." \
  -H "Content-Type: application/json" \
  -d '{"long_url": "https://example.com/long-url", "custom_slug": "[your-alias]"}'

REST API

साफ़ JSON API से links, QR codes, microsites, analytics और अकाउंट डेटा प्रबंधित करें।
प्राधिकरण कोडएक बार इस्तेमाल; 10 मिनट में समाप्त
एक्सेस टोकन1 घंटे में समाप्त
रिफ्रेश टोकन30 दिनों में समाप्त

OAuth 2.0

authorization code, PKCE, rotating refresh tokens, discovery और revocation इस्तेमाल करें।

EVENTsha256=…
{
  "event": "link.created",
  "link": {
    "id": 123,
    "short": "[your-alias]",
    "short_url": "https://s.id/[your-alias]",
    "long_url": "https://example.com/long-url",
    "title": "My Link",
    "created": "2026-06-22T10:00:00Z"
  },
  "timestamp": "2026-06-22T10:00:00Z"
}

Webhooks

HMAC-हस्ताक्षरित payloads के ज़रिए रीयल-टाइम लिंक, microsite और QR इवेंट प्राप्त करें।

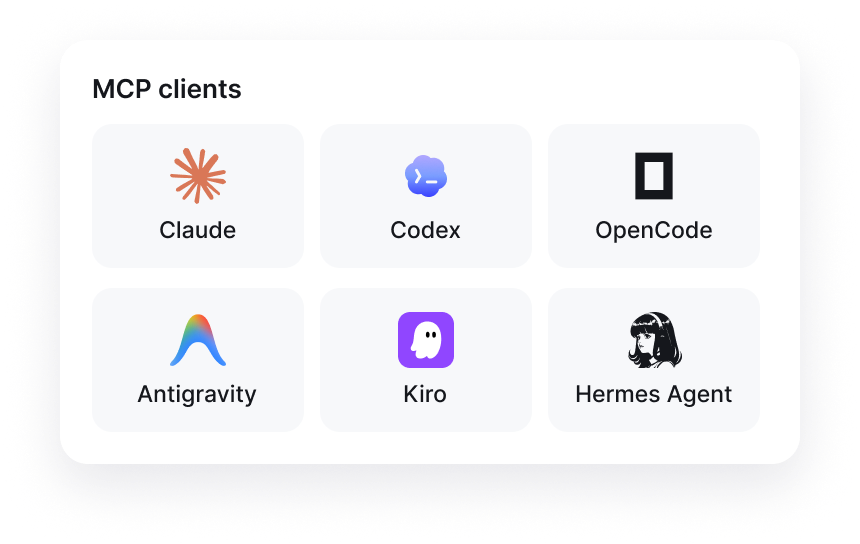
समर्थित MCP clients और s.id टूल सूची

mcp.s.id/mcp

Linkscreate_link
Micrositescreate_microsite
QRget_link_qr
Accountget_quota

MCP

संगत AI agents को लिंक, QR और microsites के लिए 28 hosted टूल का scoped एक्सेस दें।

प्रयास3 (0, 5, 30 s)
स्वतः बंद5 विफल इवेंट के बाद
दर सीमाप्रति मिनट 38 अनुरोध

Retry और सुरक्षा नीति

विफल इवेंट को कुल अधिकतम तीन प्रयास मिलते हैं, जिनके बीच 0, 5 और 30 सेकंड की देरी होती है। लगातार पांच विफल इवेंट के बाद webhook अपने-आप बंद हो जाता है।

आपको कौन-सा तरीका इस्तेमाल करना चाहिए?

सार्वजनिक /v2 ऑपरेशन scoped API key या OAuth 2.0 access token में से कोई भी स्वीकार करते हैं। OAuth management ऑपरेशन की अपनी browser, session या client-credential आवश्यकताएं होती हैं।

  1. 01

    API कुंजी

    अपने backend, scheduled jobs और निजी automations के लिए सबसे उपयुक्त, जहां क्रेडेंशियल कभी browser या mobile client तक नहीं पहुंचता।

  2. 02

    OAuth 2.0

    तीसरे-पक्ष ऐप्स के लिए सबसे उपयुक्त, जिन्हें उपयोगकर्ता की सहमति और s.id अकाउंट तक बारीक, रद्द करने योग्य एक्सेस चाहिए।

  3. 03

    MCP

    hosted s.id MCP server एक ही endpoint से JSON-RPC टूल उपलब्ध कराता है। Clients वही API key या OAuth 2.0 access token से authenticate कर सकते हैं जो REST API में इस्तेमाल होता है, और RFC 9728 के ज़रिए authorization metadata खोज सकते हैं।

अपना पहला इंटीग्रेशन लॉन्च करें।

क्रेडेंशियल scoped होते हैं। ज़रूरी scope न होने पर 403 insufficient_scope लौटता है। केवल वही अनुमतियां मांगें जो आपके इंटीग्रेशन को चाहिए।